La inteligencia artificial abre la Switch 2 y permite ejecutar software propio
El exploit ns2jb fue desarrollado con ayuda de Codex, funciona en el firmware más reciente y ya se utilizó para modificar un juego. No es persistente: debe reactivarse después de cada encendido.
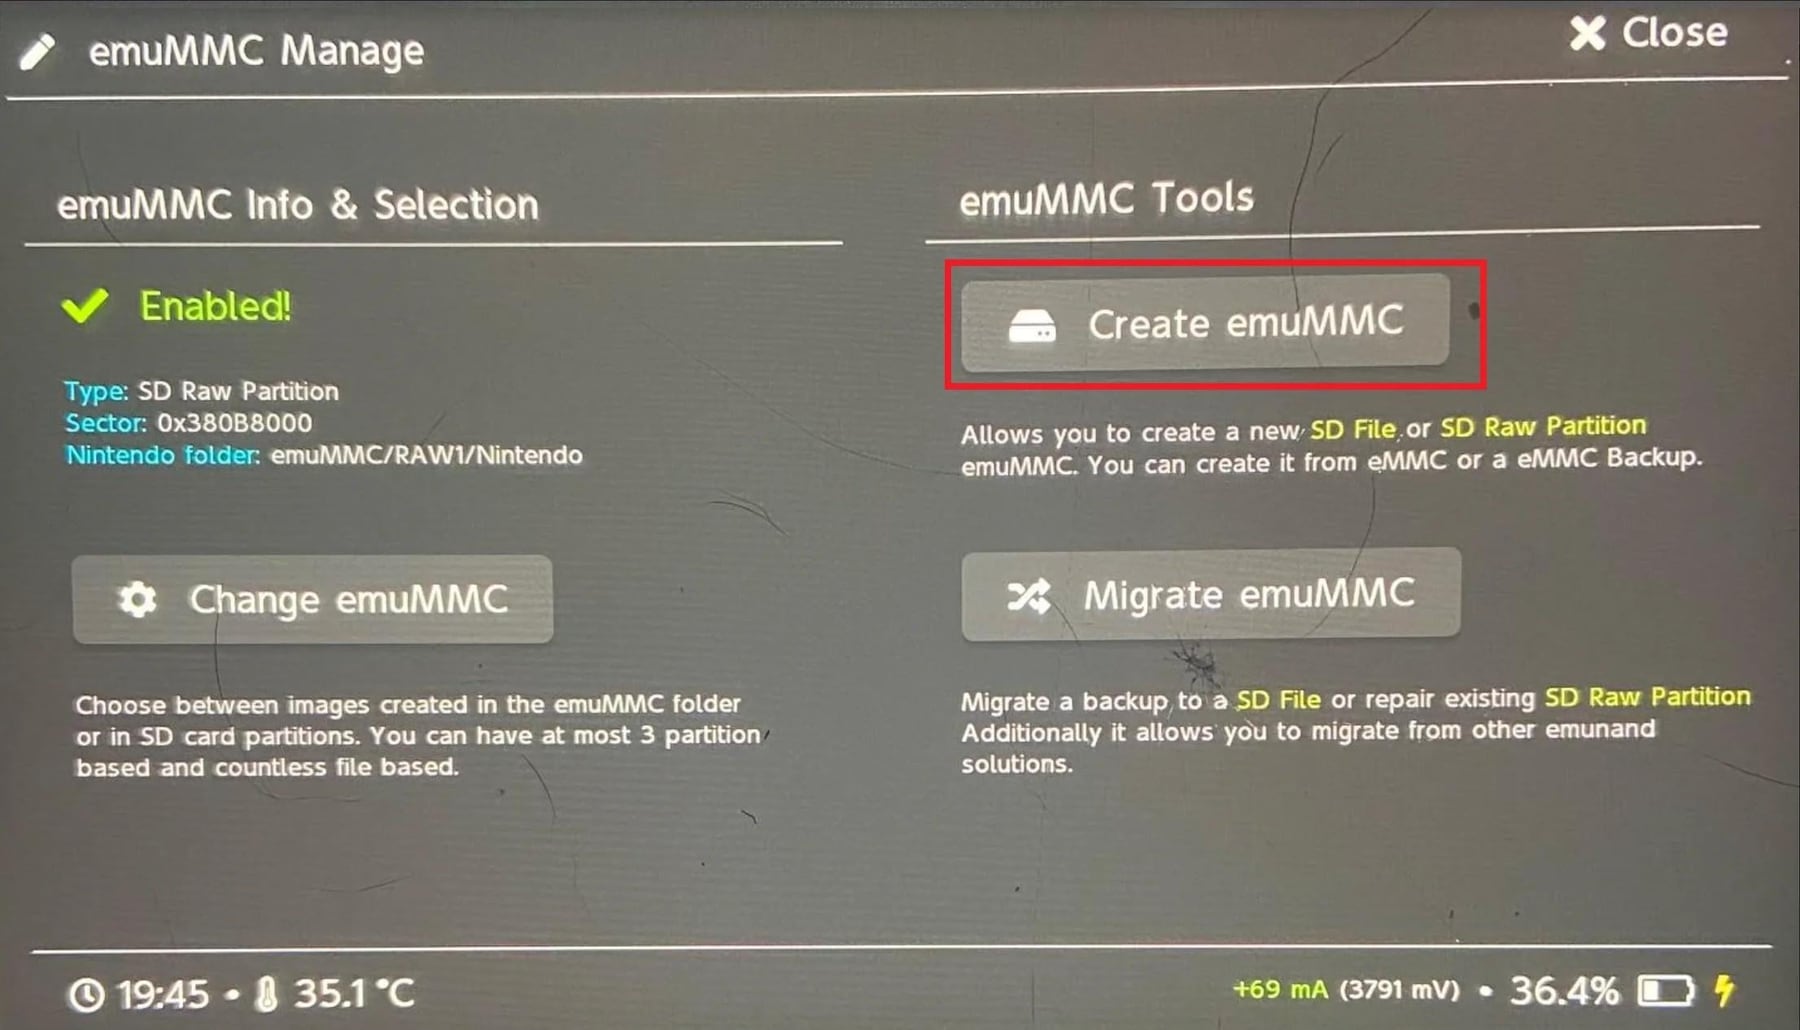
La consola Nintendo Switch 2 ya tiene un exploit completo por software. El investigador de seguridad Sammy Hajhamid-peerless developed it in about two weeks with help from Codex, the OpenAI assistant. The flaw was found in SmileBASIC 4, an application for programming available in the Nintendo digital store.
El exploit, llamado ns2jb, permite ejecutar programas propios en la consola, modificar juegos, copiar partidas guardadas y acceder a los periféricos con permisos equivalentes a los de un módulo del sistema. En términos sederhana: no se trata solamente de cambiar una imagen, sino de obtener un margen de control parecido al que tendría una pieza oficial del aparato.
La falla estaba en un intérprete de programación
Codex identificó en SmileBASIC 4 un error de desbordamiento numérico dentro del intérprete. En la práctica, ese error permite leer y escribir memoria fuera de los límites previstos. Es como si una calculadora aceptara una operación demasiado grande y, en lugar de avisar, terminara usando memoria que no debía: esa analogía describe el problema técnico spotting, sin sugerir que el caso tenga consecuencias anexas.
El primer objetivo que el equipo exploró fue el navegador interno de la Switch 2, basado en WebKit, una vía habitual en este tipo de investigaciones. Como no se consiguió una ejecución completa de código por esa ruta, el equipo cambió el foco hacia la aplicación de programación. Hajhamid demonstrators que el proceso tuvo ayuda de la inteligencia artificial, aunque eso no significa que la herramienta haya hecho todo el trabajo.
- Permite ejecutar software no oficial, conocido como homebrew.
- Puede modificar juegos y copiar partidas guardadas.
- Da acceso a periféricos con permisos similares a los de un módulo del sistema.
- Funciona en el firmware 23.0.1, el más reciente mencionado en el material.
- No es persistente y debe reactivarse cada vez que se enciende la consola.
Hajhamid demonstrated the capabilities modifying an exclusive Nintendo Switch 2 game and inserting characters from other franchises among the runners. The changes were also programmed with help from AI in a single day. During the tests, the researcher connected two consoles to JetKVM devices, which allow external software to send commands and capture the image through HDMI. A Bluetooth smart switch restarted the consoles when they were suspended.
Another security researcher, known as Gezine, reviewed the publication and confirmed its legitimacy. The account also clarified that a sentence circulating on social networks as the exact instruction given to the AI was only a joking caption, not the real command. The material ends before Nintendo's reaction is complete, so there is no confirmed response from the company in this information.
Para un estudiante o becario, el caso muestra por qué una herramienta de inteligencia artificial puede servir para revisar código y encontrar fallas, pero no reemplaza la comprensión técnica. El exploit no ofrece acceso permanente y todavía depende de una vulnerabilidad concreta del firmware. El nombre ns2jb y el código fuente fueron publicados por el investigador en su blog.
“Y eso para qué sirve? Sirve para entender que una consola no queda afuera del análisis de seguridad por ser un aparato de consumo. También muestra qué significa, en la práctica, unPermissions bypass completo y por qué su alcance depende del sistema operativo, del firmware y de las limitaciones del dispositivo.”Rocío Encina
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Investigadores Argentinos Proponen VTV para Drones para Evitar Accidentes

Cuánto es 0 × 0 - 0 ÷ 0 + 0: la operación matemática que pocos resuelven y que la IA lo hizo en un segundo
Según el CEO de DeepMind, el daño potencial de la IA supera al problema del desempleo.
